Lá Chắn Bảo Mật Đa Tầng FIVE88 – Công Nghệ Mã Hóa Dữ Liệu Chuẩn Quốc Tế
Trong môi trường số, một lỗ hổng duy nhất cũng đủ làm sụp đổ niềm tin được xây dựng trong nhiều năm.
Thay vì phụ thuộc vào một bức tường lửa đơn lẻ, FIVE88 triển khai kiến trúc phòng thủ chiều sâu (Defense in Depth) – nơi dữ liệu người dùng được bao bọc bởi nhiều lớp khóa độc lập từ thiết bị đầu cuối đến máy chủ lõi.
Mục tiêu của hệ thống không chỉ là ngăn chặn các cuộc tấn công từ bên ngoài, mà còn vô hiệu hóa giá trị của dữ liệu ngay cả trong kịch bản xấu nhất khi có sự xâm nhập vật lý.
Kiến trúc bảo mật đa tầng tại FIVE88 vận hành như thế nào
Hệ thống bảo mật đa tầng của FIVE88 hoạt động dựa trên nguyên lý phân tách rủi ro: mỗi tầng đảm nhận một nhiệm vụ kiểm soát riêng biệt từ mạng biên, ứng dụng, giao thức truyền tải cho đến cơ sở dữ liệu.
Nếu một lớp phòng vệ bị thử thách, lớp tiếp theo sẽ lập tức cô lập luồng truy cập bất thường trước khi chúng kịp chạm tới thông tin nhạy cảm.
Cách tiếp cận này loại bỏ hoàn toàn “điểm lỗi đơn” (Single Point of Failure) thường thấy ở các nền tảng truyền thống.
Bốn lớp phòng vệ cốt lõi trong hệ thống
Để dễ hình dung hành trình một yêu cầu truy cập từ điện thoại của người dùng đến máy chủ FIVE88 được bảo vệ ra sao, bảng dưới đây tóm tắt vai trò của từng tầng kỹ thuật:
| Tầng bảo vệ | Công nghệ triển khai | Chức năng thực tế |
| 1. Lớp mạng biên (Edge) | Anti-DDoS & Cloud WAF | Lọc lưu lượng rác, chặn các cuộc tấn công làm nghẽn mạng và mã độc tự động (Botnet). |
| 2. Lớp truyền tải (Transport) | Giao thức TLS 1.3 | Tạo đường hầm ẩn danh giữa thiết bị và máy chủ, chống nghe lén trên đường truyền internet. |
| 3. Lớp ứng dụng & định danh | Zero-Trust & MFA | Xác thực danh tính theo ngữ cảnh, kiểm soát phiên đăng nhập và phân quyền tối thiểu. |
| 4. Lớp lưu trữ (Storage) | Mã hóa AES-256 & Tokenization | Băm nhỏ và mã hóa dữ liệu tĩnh, tách biệt thông tin định danh khỏi lịch sử hoạt động. |
Lưu ý: Toàn bộ 4 lớp này vận hành tự động trong thời gian chưa tới vài mili-giây, đảm bảo không gây ra độ trễ cho trải nghiệm vuốt chạm trên thiết bị di động.
Công nghệ mã hóa kép: Bảo vệ dữ liệu khi di chuyển và khi nghỉ
FIVE88 áp dụng đồng thời hai chuẩn mã hóa quốc tế là TLS 1.3 cho dữ liệu đang di chuyển trên mạng (Data in Transit) và AES-256 cho dữ liệu lưu trữ trên máy chủ (Data at Rest).
Sự kết hợp này đảm bảo thông tin cá nhân luôn ở trạng thái chuỗi ký tự vô nghĩa đối với bất kỳ bên thứ ba nào không có khóa giải mã hợp lệ.
Nhiều người dùng lầm tưởng rằng chỉ cần trang web có biểu tượng ổ khóa (HTTPS) là đủ an toàn.
Thực tế, biểu tượng đó chỉ bảo vệ dữ liệu trên đường truyền, còn khi dữ liệu đã nằm trong máy chủ, nó cần một cơ chế khóa hoàn toàn khác.
Bảo vệ dữ liệu đang truyền tải với giao thức TLS 1.3
Mỗi khi người dùng nhập mật khẩu hoặc thực hiện thao tác trên giao diện FIVE88, giao thức TLS 1.3 (Transport Layer Security thế hệ mới nhất) sẽ lập tức kích hoạt:
- Cơ chế bắt tay tốc độ cao (1-RTT Handshake): Rút ngắn thời gian thiết lập kết nối an toàn, vừa tăng tính bảo mật vừa giúp trang tải nhanh hơn trên mạng 4G/5G.
- Bảo mật chuyển tiếp hoàn hảo (Perfect Forward Secrecy): Mỗi phiên làm việc được cấp một khóa mã hóa tạm thời duy nhất. Kể cả khi một khóa phiên trong quá khứ bị lộ, toàn bộ dữ liệu của các phiên trước và sau đó vẫn hoàn toàn an toàn.
Khóa chặt dữ liệu lưu trữ bằng thuật toán AES-256
Khi thông tin đã đi vào hệ thống lưu trữ của FIVE88, thuật toán mã hóa đối xứng AES-256 (Advanced Encryption Standard với độ dài khóa 256-bit) sẽ đảm nhận việc bảo vệ.
Đây là tiêu chuẩn tương đương với cấp độ bảo mật của các tổ chức tài chính và ngân hàng quốc tế.
Cơ chế Tokenization (Mã thông báo hóa)
Đối với các dữ liệu đặc biệt nhạy cảm, FIVE88 không lưu trữ bản gốc trực tiếp trên cơ sở dữ liệu chính. Thay vào đó, hệ thống chuyển đổi thông tin thành một chuỗi ký tự ngẫu nhiên gọi là “Token”.
Ví dụ: Thay vì lưu thông tin định danh gốc ở mọi bảng dữ liệu, hệ thống chỉ lưu một mã tham chiếu TK_984729_X.
Nếu không có quyền truy cập vào kho khóa gốc (Key Vault) được tách biệt vật lý, chuỗi Token này hoàn toàn không có giá trị khai thác.
Kiểm soát truy cập theo mô hình Zero-Trust
Nguyên tắc vận hành nội bộ và xác thực người dùng tại FIVE88 được xây dựng trên triết lý Zero-Trust (Không mặc định tin cậy bất kỳ ai, dù ở trong hay ngoài hệ thống).
Mọi yêu cầu truy cập dữ liệu đều phải trải qua quá trình xác minh danh tính, thiết bị và ngữ cảnh theo thời gian thực trước khi được cấp quyền.
Cách làm truyền thống là “tin tưởng mọi thứ bên trong tường lửa”. Ngược lại, Zero-Trust giả định rằng rủi ro có thể xuất hiện từ bất kỳ đâu, qua đó thiết lập các vách ngăn vi mô (Micro-segmentation) để bảo vệ từng tài khoản riêng lẻ.
Xác thực theo ngữ cảnh hành vi (Contextual Authentication)
Hệ thống bảo mật của FIVE88 không chỉ kiểm tra xem mật khẩu có đúng hay không, mà còn phân tích ngữ cảnh của lần đăng nhập đó thông qua các chỉ số kỹ thuật:
- Dấu vân tay thiết bị (Device Fingerprinting): Nhận diện cấu hình trình duyệt, hệ điều hành và thiết bị quen thuộc của chủ tài khoản.
- Phân tích vị trí và IP: Phát hiện các sự dịch chuyển địa lý bất hợp lý (ví dụ: vừa đăng nhập tại Hà Nội, 5 phút sau lại xuất hiện yêu cầu truy cập từ một quốc gia khác qua mạng ẩn danh).
- Tự động kích hoạt lớp xác thực bổ sung: Khi phát hiện dấu hiệu lệch chuẩn so với thói quen sử dụng hàng ngày, hệ thống sẽ tự động khóa tạm thời thao tác nhạy cảm và yêu cầu xác thực bước hai (MFA/OTP) để đảm bảo chính chủ.
Phân quyền tối thiểu trong vận hành nội bộ
Rủi ro bảo mật đôi khi không đến từ hacker mà đến từ yếu tố con người trong quá trình vận hành.
Tại FIVE88, không một nhân sự kỹ thuật hay hỗ trợ viên nào có quyền truy cập toàn diện vào dữ liệu thô của người dùng.
Nhân viên hỗ trợ khách hàng chỉ nhìn thấy các thông tin đã được ẩn một phần (Data Masking, ví dụ: 098***1234) vừa đủ để xác minh và giải quyết sự cố, đồng thời mọi thao tác tra cứu nội bộ đều được ghi vết (Audit Log) không thể chỉnh sửa.
Hệ thống giám sát chủ động và chống tấn công hạ tầng
Bên cạnh việc bảo vệ dữ liệu tĩnh, FIVE88 duy trì trung tâm giám sát an ninh mạng hoạt động 24/7 để phát hiện và triệt tiêu các cuộc tấn công từ chối dịch vụ (DDoS) cũng như các hành vi dò quét lỗ hổng tự động.
Sự ổn định của nền tảng là điều kiện tiên quyết để các lớp mã hóa phát huy tác dụng.
Một hệ thống bảo mật tốt không thể để người dùng rơi vào cảnh bị gián đoạn kết nối đúng lúc đang thực hiện các thao tác quan trọng.
Tường lửa ứng dụng web (WAF) tích hợp học máy
Hệ thống WAF của FIVE88 đứng ở tuyến đầu, liên tục phân tích hàng triệu gói tin mỗi giây để nhận diện các mẫu tấn công phổ biến:
- Chống chèn mã độc (SQL Injection & XSS): Tự động làm sạch và từ chối các truy vấn có chứa đoạn mã bất thường nhằm khai thác cơ sở dữ liệu.
- Kiểm soát tốc độ truy vấn (Rate Limiting): Ngăn chặn các công cụ dò mật khẩu tự động (Brute-force attack) bằng cách giới hạn số lần thử sai liên tiếp từ một dải IP hoặc thiết bị.
Kiểm thử xâm nhập định kỳ (Penetration Testing)
Thay vì chờ đợi lỗ hổng phát sinh, đội ngũ kỹ thuật an ninh (Red Team) thực hiện các đợt tấn công giả lập định kỳ vào chính hệ thống của FIVE88.
Quá trình này giúp phát hiện sớm các điểm yếu tiềm ẩn sau mỗi lần cập nhật tính năng mới, từ đó vá lỗi ngay trước khi đưa vào vận hành thực tế.
Nguyên tắc đồng hành: Bảo mật từ phía người dùng
Công nghệ mã hóa chuẩn quốc tế của FIVE88 chỉ đạt hiệu quả tối đa khi có sự phối hợp chủ động từ chính thói quen sử dụng an toàn của người dùng.
Trong chuỗi mắt xích an ninh mạng, thiết bị cá nhân và ý thức bảo vệ thông tin đăng nhập đóng vai trò là chốt chặn cuối cùng nhưng quan trọng nhất.
Dù hệ thống máy chủ có khóa chặt bằng chuẩn AES-256, kẻ gian vẫn có thể xâm nhập nếu người dùng tự ý chia sẻ mã xác thực hoặc sử dụng chung mật khẩu với các trang web kém an toàn khác.
4 nguyên tắc tự bảo vệ tài khoản trên thiết bị di động
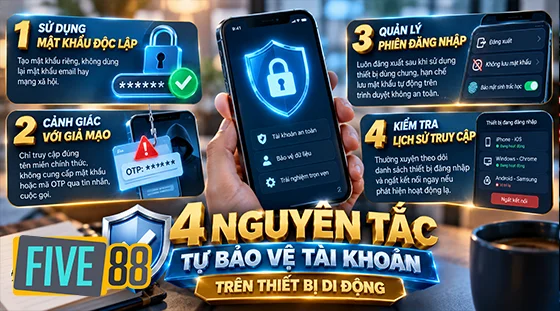
Để lá chắn bảo mật phát huy trọn vẹn 100% công suất, người dùng trưởng thành tại FIVE88 cần lưu ý các nguyên tắc thực hành sau:
- Sử dụng mật khẩu độc lập: Tuyệt đối không dùng lại mật khẩu của email cá nhân hay mạng xã hội cho tài khoản FIVE88. Điều này ngăn chặn rủi ro tấn công nhồi thông tin (Credential Stuffing) khi một dịch vụ bên ngoài bị lộ dữ liệu.
- Cảnh giác với giả mạo (Phishing): Chỉ truy cập đúng tên miền chính thức của thương hiệu; FIVE88 không bao giờ yêu cầu người dùng cung cấp mật khẩu hay mã OTP qua tin nhắn hoặc cuộc gọi hỗ trợ.
- Quản lý phiên đăng nhập: Luôn chủ động đăng xuất sau khi sử dụng trên các thiết bị dùng chung và hạn chế lưu mật khẩu tự động trên các trình duyệt không được khóa sinh trắc học (vân tay, FaceID).
- Kiểm tra lịch sử truy cập: Thường xuyên theo dõi danh sách thiết bị đang đăng nhập trong phần cài đặt tài khoản để ngắt kết nối ngay lập tức nếu phát hiện phiên hoạt động lạ.
Sự an tâm là nền tảng của mọi trải nghiệm số
Tại FIVE88, bảo mật không phải là một tính năng phụ trợ để quảng bá, mà là hạ tầng cốt lõi nâng đỡ toàn bộ trải nghiệm của người dùng.
Khi những lớp mã hóa dữ liệu, tường lửa và giao thức xác thực vận hành chuẩn xác trong thầm lặng, người dùng có thể hoàn toàn tập trung vào giá trị giải trí và tương tác mà không phải bận tâm về những rủi ro vô hình trên không gian mạng.
FIVE88 công khai khung pháp lý, cơ chế bảo mật và cam kết chơi có trách nhiệm để hội viên nắm rõ quyền lợi của mình. Mỗi chính sách đều được rà soát định kỳ theo tiêu chuẩn quốc tế.